Domain hot-pot.de kaufen?
Wir ziehen mit dem Projekt
hot-pot.de um.
Sind Sie am Kauf der Domain
hot-pot.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain hot-pot.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
Koch, Katharina: Fleisch ist kein GemüseFleisch ist kein Gemüse , Warum ich New York verließ und Metzgerin in Calden wurde , Radaufhängung, Federung & Lenkung > Motorrad- & Rollerteile & -zubehör , Erscheinungsjahr: 20220812, Produktform: Leinen, Autoren: Koch, Katharina~Lange, Fabian~Lange, Cornelius, Redaktion: Koch, Katharina, Seitenzahl/Blattzahl: 194, Themenüberschrift: BIOGRAPHY & AUTOBIOGRAPHY / Culinary, Keyword: Ausbildung; Berufsweg; Biografie; Ernährung; Fleisch; Fleischproduktion; Frauen im Beruf; Kassel; Lebensgeschichte; Metzgerei; Nachhaltigkeit; Nordhesische Ahle Wurst; Politik; Quereinsteigerin; Traditionelles Handwerk; Wurstproduktion, Fachschema: Agrarwirtschaft~Lebensmittelrecht~Lebensmitteltechnologie~Technologie / Lebensmitteltechnologie~Handwerk - Handwerker, Fachkategorie: Memoiren, Berichte/Erinnerungen~Tiere und Gesellschaft~Agriculture, agribusiness and food production industries~Lebensmittelrecht~Traditionelles Handwerk~Kochen, Essen und Trinken~Biografien: Wirtschaft und Industrie, Thema: Auseinandersetzen, Warengruppe: HC/Politikwissenschaft/Soziologie/Allgemeines, Fachkategorie: Lebensmittel- & Getränkesicherheit, Thema: Orientieren, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: NOVA MD, Verlag: NOVA MD, Verlag: Nova MD, Länge: 173, Breite: 204, Höhe: 17, Gewicht: 558, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Herkunftsland: POLEN (PL), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0010, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,19,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
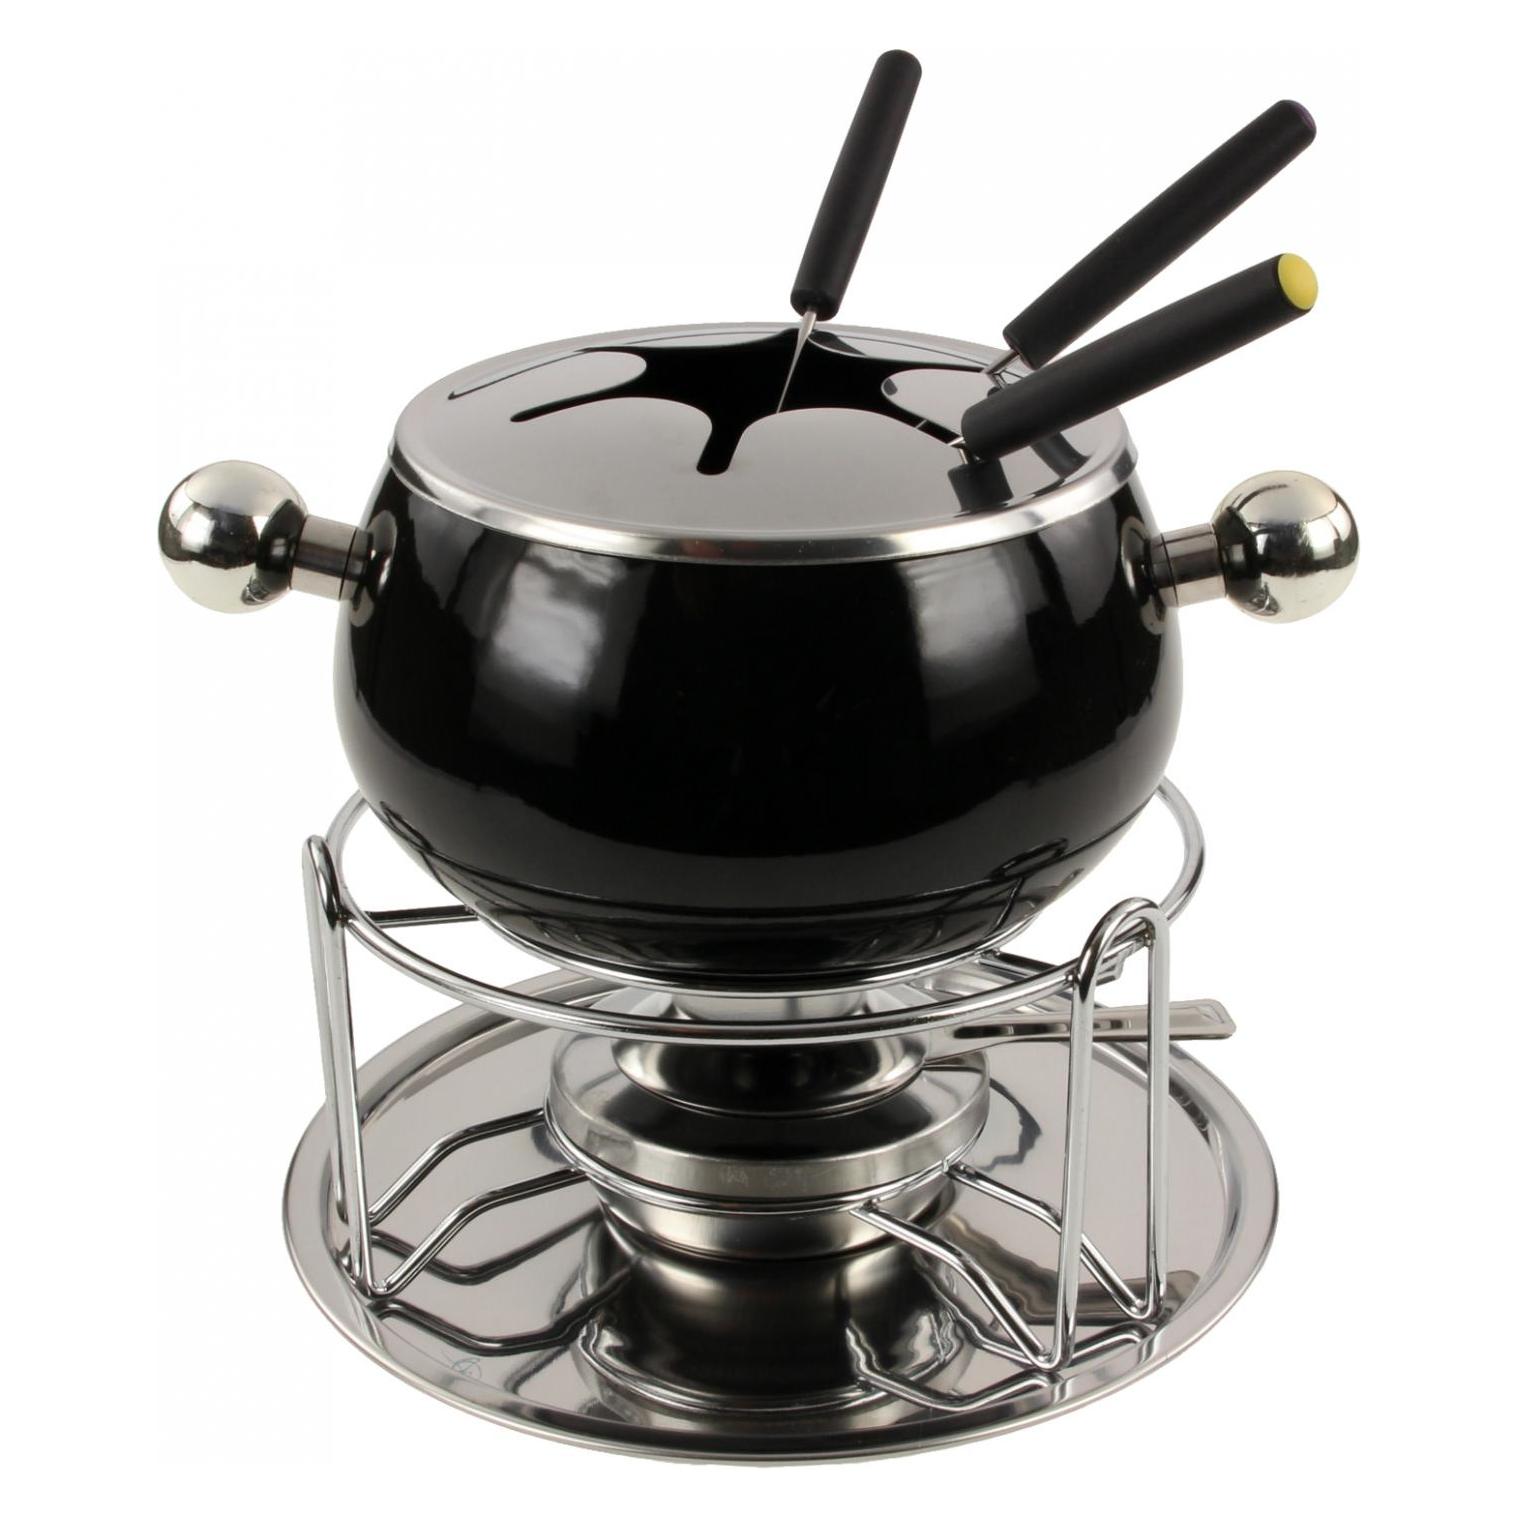
Nouvel Fondue Set "Noir" für Gemüse und Fleisch, Fondue Set, SchwarzBei einem gemütlichen Beisammensein im Winter darf dieses Fondue-Set von Nouvel nicht fehlen. Im Lieferumfang enthalten ist das Rechaud mit Pastenbrenner, ein für Induktionsherde geeigneter und emaillierter Topf mit Spritzschutzdeckel sowie sechs Fonduegabeln.59,23 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Soll man Brühe im offenen oder geschlossenen Topf kochen?
Es ist am besten, Brühe in einem geschlossenen Topf zu kochen. Dadurch bleibt die Hitze im Topf und die Flüssigkeit verdampft nicht so schnell. Dies hilft, die Aromen zu bewahren und die Brühe länger köcheln zu lassen, um einen intensiveren Geschmack zu erzielen. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Wie reinigt man am besten einen Fondue-Topf, um ihn für das nächste Fondue-Essen vorzubereiten?
1. Den Fondue-Topf nach dem Essen sofort mit warmem Wasser und Spülmittel reinigen. 2. Hartnäckige Reste mit einem Schwamm oder einer Bürste entfernen. 3. Bei Bedarf den Topf zusätzlich einweichen lassen oder mit Backpulver und Essig reinigen. **
-
Geht es, Fondue ohne Fondue-Topf zu machen?
Ja, es ist möglich, Fondue ohne einen speziellen Fondue-Topf zuzubereiten. Man kann stattdessen einen normalen Topf verwenden und die Zutaten darin schmelzen lassen. Es ist wichtig, die Hitze niedrig zu halten und regelmäßig umzurühren, um ein Anbrennen zu vermeiden. **

Wie kann man Fondue ohne Fondue-Topf zubereiten?
Es gibt verschiedene Möglichkeiten, Fondue ohne Fondue-Topf zuzubereiten. Eine Option ist, einen normalen Topf zu verwenden und das Fondue darin auf dem Herd zu erhitzen. Eine andere Möglichkeit ist, einen Keramik- oder Glasbehälter zu verwenden und diesen in einem Wasserbad zu erhitzen. Alternativ kann man auch einen elektrischen Topf oder einen Raclette-Grill verwenden, um das Fondue zuzubereiten. **
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Top-Angebote
Produkte zum Begriff Botnet:
-
TomYang Hot Pot Set inkl. Santoku Messer, Grillzangen, Asia Fondue Geschirr Elektrischer Hotpot, Thai Grill, Korean BBQ Grill, Tischgrill Elektrogrill, Thai Hot Pot Topf<p>Der <strong>TomYang Elektrische Hot Pot</strong> vereint die besten Eigenschaften eines Tischgrills, Elektrogrills und Asia Fondue in einem eleganten Gerät. Ursprünglich aus Korea stammend, bringt dieser Hot Pot die gesunde <strong>Schlankmacher-Küche</strong> aus Fernost direkt zu dir nach Hause. Mit der innovativen Technik kannst du gesundes Essen zubereiten, ganz ohne die Zugabe von Fett.</p><p>Das Set beinhaltet ein <strong>10-teiliges Premium Zubehör</strong> für bis zu zwei Personen, das alles bietet, was du für ein gelungenes Grill- und Fondue-Erlebnis benötigst. Dazu gehören unter anderem vier natürliche Holzzangen aus Bambus sowie ein hochwertiges Santoku-Messer aus deutschem Edelstahl, das mit seiner ultrascharfen Klinge und dem ergonomisch geformten Eichenholzgriff überzeugt. Die Gesamtlänge des Messers beträgt 31 cm und es ist rostfrei, was eine lange Lebensdauer garantiert.</p><p>Der <strong>TomYang Thai BBQ Effekt</strong> sorgt dafür, dass die Röstaromen von der Grillfläche in die vitaminreiche Suppe übergehen, was zu einem unvergleichlichen Geschmackserlebnis führt. Der Hot Pot ist für <strong>2-6 Personen</strong> geeignet und wird mit Anleitungsvideos geliefert, die die Anwendung erleichtern. Die abnehmbare Grillpfanne mit <strong>Schweizer Antihaftbeschichtung</strong> ermöglicht eine einfache Reinigung per Hand oder in der Spülmaschine.</p><p>Mit dem TomYang Hot Pot bringst du nicht nur die thailändische Küche in dein Zuhause, sondern garantierst auch eine Menge Spaß und gesunde Ernährung für dich und deine Freunde. Die Premium Qualität des Produkts wird durch die enge Zusammenarbeit mit Grillexperten und strenge Qualitätsstandards sichergestellt.</p>199,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Unold 48745 Asia Fondue Hot Pot, Fondue Set, Schwarz, SilberDas Unold 48745 Asia Fondue Hot Pot ist ein vielseitiges Fondue-Set, das für gesellige Abende mit bis zu vier Personen konzipiert ist. Mit einer grosszügigen Kapazität von 5 Litern bietet es ausreichend Platz für verschiedene Fondue-Varianten, einschliesslich Fondue Bourguignonne. Die runde Form sorgt für eine gleichmässige Wärmeverteilung, während die leistungsstarke Heizfunktion mit 1350 Watt eine schnelle und effiziente Zubereitung ermöglicht. Das Set ist ideal für gesellige Zusammenkünfte und ermöglicht es, verschiedene Zutaten nach Belieben zu kombinieren. Geniessen Sie unvergessliche Momente mit Freunden und Familie bei einem köstlichen Fondue-Abend. Geeignet für bis zu 4 Personen Grosszügige 5-Liter-Kapazität Leistungsstarker 1350-Watt-Heizmechanismus Einfache Handhabung und Reinigung.101,20 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Koch, Katharina: Fleisch ist kein GemüseFleisch ist kein Gemüse , Warum ich New York verließ und Metzgerin in Calden wurde , Radaufhängung, Federung & Lenkung > Motorrad- & Rollerteile & -zubehör , Erscheinungsjahr: 20220812, Produktform: Leinen, Autoren: Koch, Katharina~Lange, Fabian~Lange, Cornelius, Redaktion: Koch, Katharina, Seitenzahl/Blattzahl: 194, Themenüberschrift: BIOGRAPHY & AUTOBIOGRAPHY / Culinary, Keyword: Ausbildung; Berufsweg; Biografie; Ernährung; Fleisch; Fleischproduktion; Frauen im Beruf; Kassel; Lebensgeschichte; Metzgerei; Nachhaltigkeit; Nordhesische Ahle Wurst; Politik; Quereinsteigerin; Traditionelles Handwerk; Wurstproduktion, Fachschema: Agrarwirtschaft~Lebensmittelrecht~Lebensmitteltechnologie~Technologie / Lebensmitteltechnologie~Handwerk - Handwerker, Fachkategorie: Memoiren, Berichte/Erinnerungen~Tiere und Gesellschaft~Agriculture, agribusiness and food production industries~Lebensmittelrecht~Traditionelles Handwerk~Kochen, Essen und Trinken~Biografien: Wirtschaft und Industrie, Thema: Auseinandersetzen, Warengruppe: HC/Politikwissenschaft/Soziologie/Allgemeines, Fachkategorie: Lebensmittel- & Getränkesicherheit, Thema: Orientieren, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: NOVA MD, Verlag: NOVA MD, Verlag: Nova MD, Länge: 173, Breite: 204, Höhe: 17, Gewicht: 558, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Herkunftsland: POLEN (PL), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0010, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,19,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Soll man Brühe im offenen oder geschlossenen Topf kochen?
Es ist am besten, Brühe in einem geschlossenen Topf zu kochen. Dadurch bleibt die Hitze im Topf und die Flüssigkeit verdampft nicht so schnell. Dies hilft, die Aromen zu bewahren und die Brühe länger köcheln zu lassen, um einen intensiveren Geschmack zu erzielen. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
Ähnliche Suchbegriffe für Botnet
-
Nouvel Fondue Set "Noir" für Gemüse und Fleisch, Fondue Set, SchwarzBei einem gemütlichen Beisammensein im Winter darf dieses Fondue-Set von Nouvel nicht fehlen. Im Lieferumfang enthalten ist das Rechaud mit Pastenbrenner, ein für Induktionsherde geeigneter und emaillierter Topf mit Spritzschutzdeckel sowie sechs Fonduegabeln.59,23 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Tristar Korean Hot Pot Grill Fondue SchwarzBringen Sie Die Köstliche Koreanische Küche Zu Ihnen Nach Hause Mit Diesem Multifunktionalen Tristar Pz-9131 Koreanischer Grill Und Kochtopf Set! Der Kochtopfteil Hat Ein Großes Fassungsvermögen Von 3 Litern, So Dass Er Von 4 Personen Gleichzeitig...63,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie reinigt man am besten einen Fondue-Topf, um ihn für das nächste Fondue-Essen vorzubereiten?
1. Den Fondue-Topf nach dem Essen sofort mit warmem Wasser und Spülmittel reinigen. 2. Hartnäckige Reste mit einem Schwamm oder einer Bürste entfernen. 3. Bei Bedarf den Topf zusätzlich einweichen lassen oder mit Backpulver und Essig reinigen. **
-
Geht es, Fondue ohne Fondue-Topf zu machen?
Ja, es ist möglich, Fondue ohne einen speziellen Fondue-Topf zuzubereiten. Man kann stattdessen einen normalen Topf verwenden und die Zutaten darin schmelzen lassen. Es ist wichtig, die Hitze niedrig zu halten und regelmäßig umzurühren, um ein Anbrennen zu vermeiden. **
-
Wie kann man Fondue ohne Fondue-Topf zubereiten?
Es gibt verschiedene Möglichkeiten, Fondue ohne Fondue-Topf zuzubereiten. Eine Option ist, einen normalen Topf zu verwenden und das Fondue darin auf dem Herd zu erhitzen. Eine andere Möglichkeit ist, einen Keramik- oder Glasbehälter zu verwenden und diesen in einem Wasserbad zu erhitzen. Alternativ kann man auch einen elektrischen Topf oder einen Raclette-Grill verwenden, um das Fondue zuzubereiten. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.